
Ihr habt euch entschieden. Das Tool passt, das Budget steht, die Fachabteilung ist an Bord. Du schickst den Vertragsentwurf an die Rechtsabteilung, mit dem Vermerk, dass ihr zum Ersten starten wollt.
Sechs Wochen später habt ihr immer noch nicht gestartet. Es fehlt ein Auftragsverarbeitungsvertrag, die IT will wissen, wo die Daten liegen, und jemand fragt, ob Inhalte zum Training verwendet werden. Fragen, die niemand böswillig stellt. Nur eben zum spätestmöglichen Zeitpunkt.
IT und Datenschutz spät einzubinden kostet in der Regel mehr Zeit als der gesamte Auswahlprozess davor. Wer beide Bereiche schon in der Anforderungsphase beteiligt, verwandelt sie von Bremsern in Mitentscheider. Entscheidend sind vier Punkte: Verarbeitungszweck, Datenstandort, Auftragsverarbeitung und Trainingsnutzung.
Warum die Prüfung so spät kommt
In den meisten Unternehmen beginnt die Toolsuche im Marketing, weil dort der Schmerz sitzt. IT und Datenschutz erfahren davon, wenn eine Unterschrift ansteht. Aus deren Sicht kommt dann ein fertiges Ergebnis mit Terminwunsch, ohne dass sie die Anforderungen kannten. Was passiert, wenn Teams deshalb an der IT vorbei einkaufen, steht in Schatten-IT im Marketing: Was ungenehmigte Tools euch wirklich kosten.
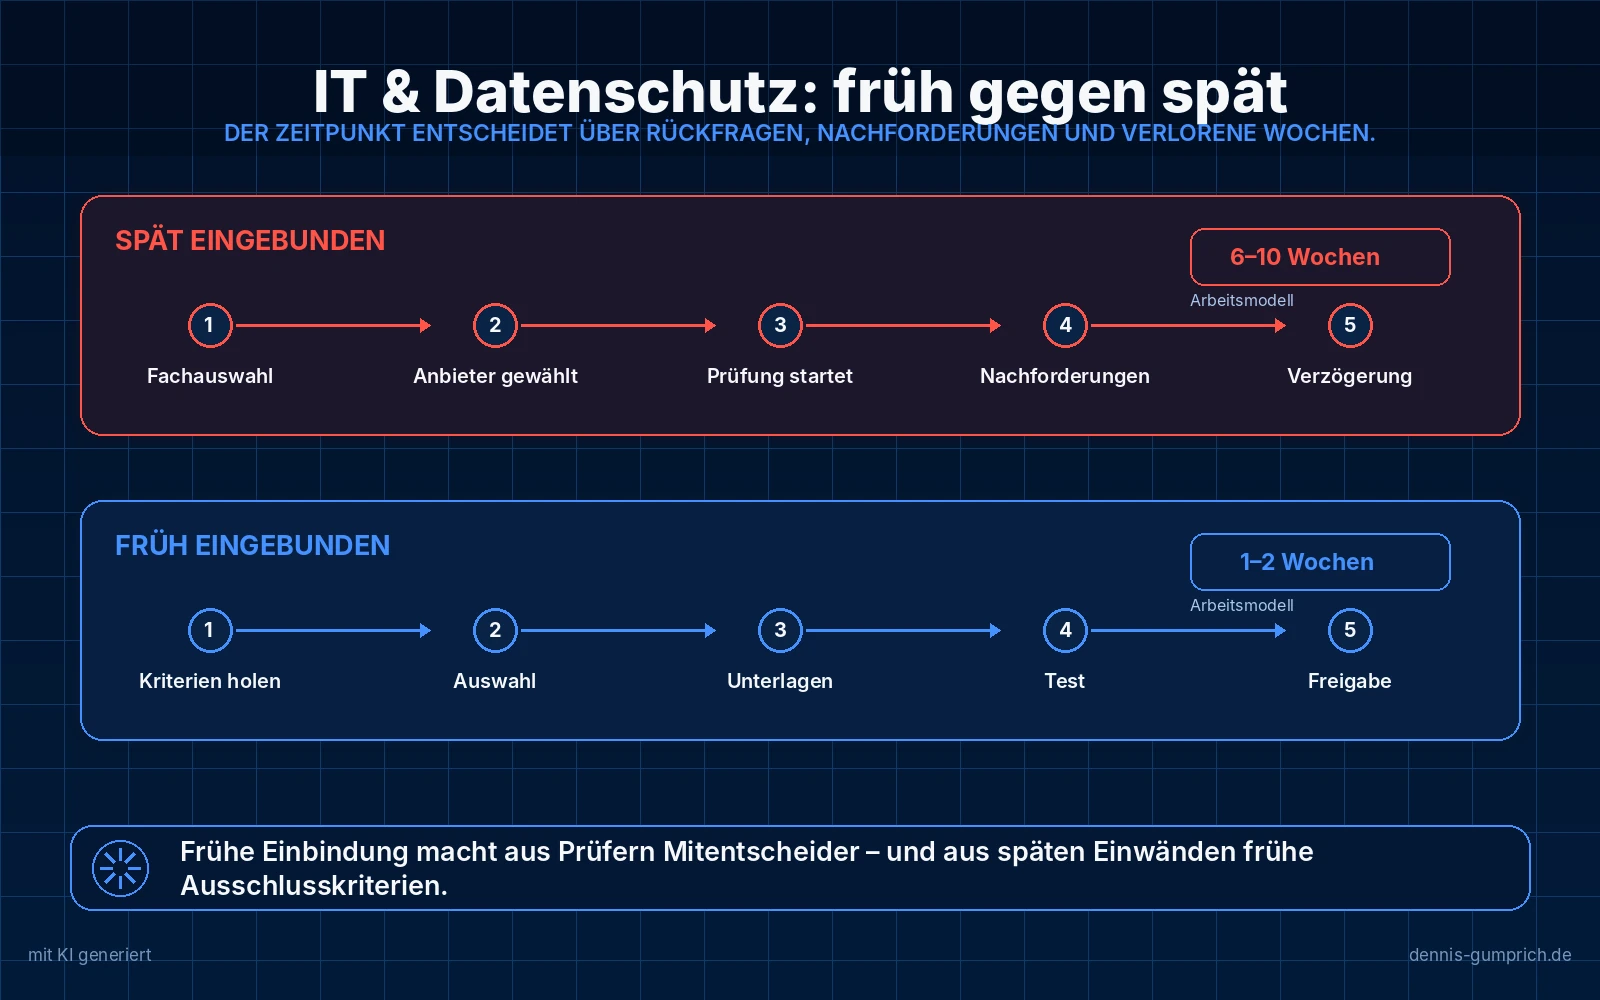
Das erzeugt zwei Reaktionen. Entweder wird gründlich geprüft, dann dauert es. Oder es wird schnell abgelehnt, weil eine Ablehnung immer das risikoärmere Ergebnis ist, wenn die Zeit fehlt. Beides fühlt sich für euch wie Blockade an, ist aber die logische Folge des Zeitpunkts.
Der Hebel liegt deshalb nicht darin, schneller zu prüfen. Er liegt darin, früher zu fragen. Wer IT und Datenschutz in der Anforderungsphase beteiligt, bekommt ihre Kriterien als Teil der Auswahl statt als Einspruch danach. Wie ihr die Einführung danach aufsetzt, steht in Pilot und Rollout: warum kurzes Ausprobieren nichts beweist.
Was prüft die IT, und was prüft der Datenschutz?
Beide Bereiche werden im Alltag oft in einem Atemzug genannt und prüfen unterschiedliche Dinge. Wer das vermischt, bekommt entweder eine unvollständige Freigabe oder wundert sich über widersprüchliche Rückmeldungen.
Der Datenschutz fragt, ob personenbezogene Daten rechtmäßig verarbeitet werden: Welche Daten, zu welchem Zweck, auf welcher Grundlage, wie lange, und wer hat Zugriff. Die IT-Sicherheit fragt, ob der Betrieb sicher ist: Zugangsverwaltung, Rechtevergabe, Verschlüsselung, Schnittstellen, Ausfallverhalten und Anbindung an eure vorhandene Anmeldung.
Diese Fragen überschneiden sich nur teilweise. Ein Werkzeug kann datenschutzrechtlich unproblematisch sein und trotzdem an der IT-Sicherheit scheitern, etwa weil es keine zentrale Anmeldung unterstützt oder keine Rollenverwaltung kennt. Umgekehrt kann ein technisch sauber angebundenes System scheitern, weil der Verarbeitungszweck nicht abgedeckt ist.
Praktisch heißt das: Zwei Anfragen, zwei Ansprechpersonen, zwei Ergebnisse. Eine gemeinsame Anfrage an beide gleichzeitig ist trotzdem sinnvoll, damit die Bereiche voneinander wissen. Aber die Freigaben sind getrennt zu dokumentieren, sonst ist später nicht nachvollziehbar, was eigentlich freigegeben wurde.
Ein häufig übersehener Punkt betrifft die Anmeldung. Wenn eure IT auf zentrale Zugangsverwaltung setzt, ist die Frage nach entsprechender Unterstützung früh zu stellen. Sie ist bei vielen Werkzeugen an höhere Tarife gebunden, was den Preisvergleich verändert, den ihr vielleicht schon gemacht habt.
Welche Fragen stellen IT und Datenschutz immer?
Auf vier Punkte laufen die Prüfungen hinaus, unabhängig von Branche und Unternehmensgröße. Erstens: Welche personenbezogenen Daten werden überhaupt verarbeitet? Bei Content-Software oft mehr als gedacht, etwa Namen in Interviews, Kundenzitate oder Ansprechpartner in Fallstudien. Zweitens: Wo liegen die Daten und wer hat Zugriff, inklusive Subunternehmer und möglicher Übermittlung in Drittländer. Dazu zwei weitere rund um Trainingsnutzung und Betriebssicherheit.
Unabhängig von Branche und Unternehmensgröße laufen die Prüfungen auf dieselben vier Punkte hinaus. Wenn ihr diese vorab beantworten könnt, verkürzt sich der Prozess erheblich.
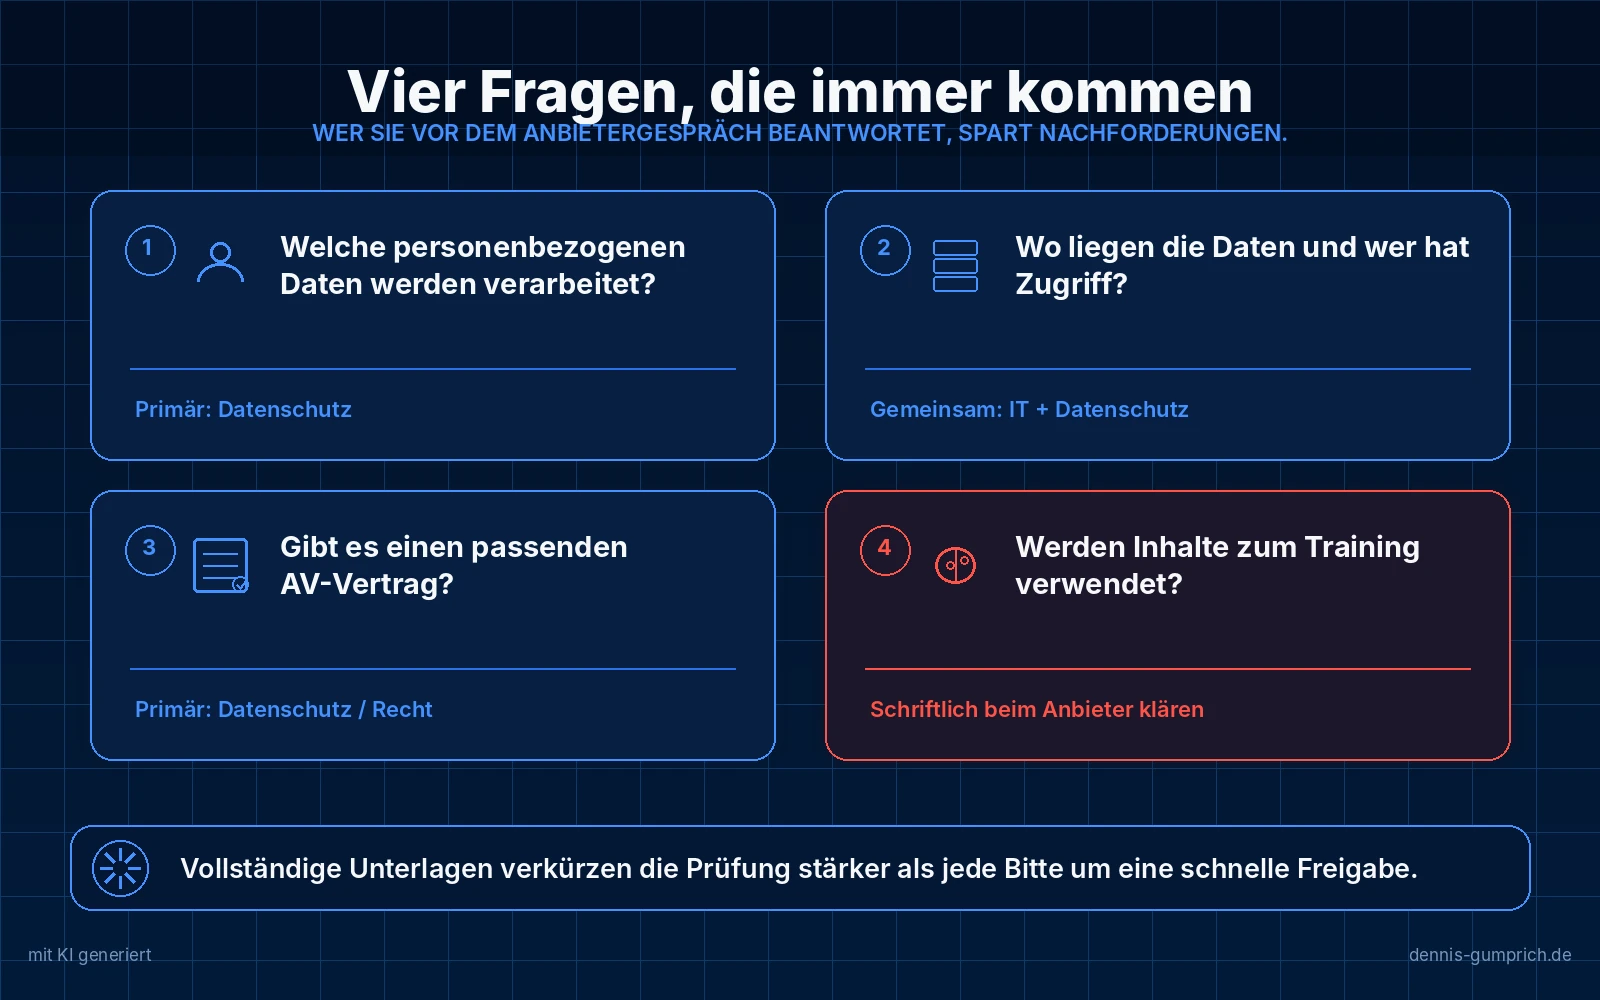
Die vierte Frage entscheidet in der Praxis häufiger über Zustimmung oder Ablehnung als alle anderen. Klärt sie schriftlich, nicht im Gespräch, und legt die Antwort der Prüfung bei.
Wie eine Anfrage aussieht, die schnell beantwortet wird
Der größte Unterschied in der Bearbeitungsdauer entsteht nicht in der Prüfstelle, sondern in eurer Anfrage. Eine allgemeine Frage erzeugt eine allgemeine Antwort, mit der niemand arbeiten kann.
Wir möchten ein KI-Tool für Content einführen. Könnt ihr das bitte prüfen? Anbei der Link zum Anbieter.
Einsatzzweck: Erstellung von Blogbeiträgen und Social-Posts. Verarbeitete Daten: eigene Texte, Produktangaben, in Einzelfällen Kundennamen aus freigegebenen Referenzen. Keine Bewerbungs-, Personal- oder Gesundheitsdaten. Nutzerkreis: vier benannte Personen. Beigefügt: Auftragsverarbeitungsvertrag, Angaben zu Serverstandort und Subunternehmern, schriftliche Aussage zur Trainingsnutzung. Offene Frage an euch: Reicht dieser Rahmen für eine Freigabe, und welche Unterlagen fehlen?
Der Unterschied kostet im Schreiben zehn Minuten. In der Bearbeitung spart er regelmäßig zwei bis drei Runden, weil genau die Angaben vorliegen, die sonst erfragt werden müssen.
Besonders wirksam ist der letzte Satz. Eine offene Frage nach fehlenden Unterlagen verwandelt eine Prüfung in eine Zusammenarbeit. Ohne diese Frage bekommt ihr häufig eine Ablehnung mit Begründung, statt einer Liste dessen, was noch gebraucht wird.
Was passiert mit euren Daten bei KI-Tools?
Die Frage zerfällt in mehrere Ebenen, und nur getrennt bekommt ihr verwertbare Antworten. Werden eure Eingaben zum Training der Modelle verwendet? Bei geschäftlichen Tarifen häufig ausgeschlossen, bei kostenlosen Zugängen häufig nicht. Wie lange werden Eingaben gespeichert und zu welchem Zweck? Ein Anbieter, der auf allen Ebenen klar antwortet, erleichtert die Prüfung erheblich.
Die Frage nach der Trainingsnutzung wird oft gestellt und selten präzise beantwortet, weil sie mehrere Ebenen vermischt. Wer sie aufteilt, bekommt verwertbare Antworten.
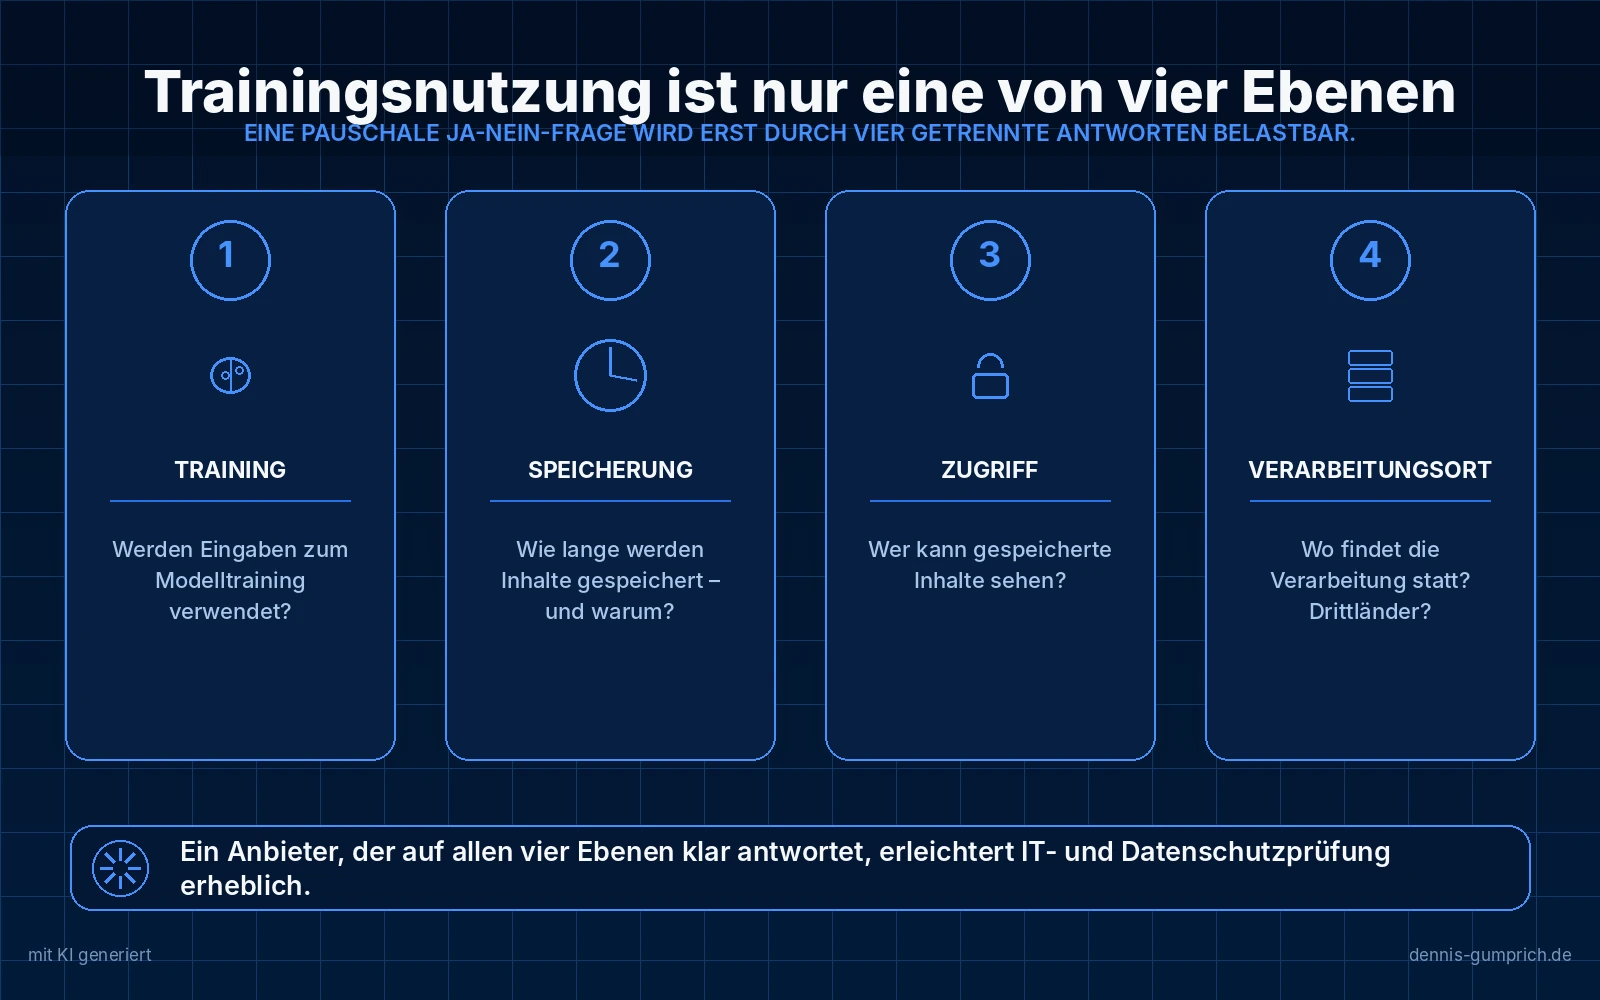
Stellt diese vier Fragen einzeln und schriftlich. Ein Anbieter, der auf allen vier Ebenen klar antwortet, erleichtert eure Prüfung erheblich. Ausweichende Antworten sind selbst eine Information und gehören in die Unterlagen für die Prüfstelle.
Wichtig ist die Unterscheidung zwischen Zusage und Voreinstellung. Manche Anbieter schließen die Trainingsnutzung vertraglich aus, andere nur über eine Einstellung, die aktiv gesetzt werden muss. Im zweiten Fall gehört in eure Dokumentation, wer diese Einstellung gesetzt hat und wann sie zuletzt geprüft wurde.
Was kostet eine späte Einbindung von IT und Datenschutz?
Sechs bis zehn Wochen Verzögerung, wenn die Prüfung erst nach der Auswahl beginnt, gegenüber ein bis zwei Wochen, wenn die Kriterien Teil der Anforderungsliste waren. Der Unterschied entsteht nicht durch schnelleres Prüfen, sondern dadurch, dass keine Nachforderungen nötig sind. Jede Nachforderung kostet einen kompletten Durchlauf.
Die folgenden Werte sind ein Arbeitsmodell zur Veranschaulichung und keine erhobenen Messwerte. Setzt eure eigenen Erfahrungswerte ein.
Der Unterschied entsteht nicht durch schnellere Prüfung, sondern dadurch, dass keine Nachforderungen nötig sind. Jede Nachforderung kostet einen kompletten Durchlauf, weil die Unterlagen erneut in die Warteschlange gehen.
| Schritt | Späte Einbindung | Frühe Einbindung |
|---|---|---|
| Anforderungen festlegen | ohne IT und Datenschutz | gemeinsam, Kriterien fließen ein |
| Anbieterauswahl | rein fachlich | fachlich plus Ausschlusskriterien |
| Prüfung | beginnt bei null, mehrere Rückfragen | bestätigt Bekanntes |
| Ergebnis | Verzögerung oder Ablehnung | Freigabe oder frühe Absage |
Der letzte Punkt ist der unterschätzte. Eine frühe Absage ist unangenehm, aber deutlich billiger als eine späte. Wenn ein Anbieter aus grundsätzlichen Erwägungen nicht infrage kommt, wollt ihr das vor dem Test wissen und nicht danach.
Der Testrahmen, der die Prüfung entlastet
Zwischen Interesse und Freigabe liegt meist ein Test. Genau hier entsteht die größte Unsicherheit auf der Prüfseite, weil unklar ist, was in dieser Zeit tatsächlich passiert.
Ein schriftlicher Testrahmen löst das mit wenigen Sätzen. Er beschreibt fünf Punkte: welche Inhalte verwendet werden, welche ausdrücklich nicht, wer Zugang hat, wie lange der Test läuft und was danach mit den eingegebenen Daten geschieht.
Der zweite Punkt ist der wichtigste. Eine ausdrückliche Negativliste, etwa keine personenbezogenen Daten, keine Kundennamen, keine unveröffentlichten Zahlen, nimmt der Prüfung den größten Teil der Unsicherheit. Sie verwandelt eine offene Risikofrage in einen abgegrenzten Vorgang.
Der letzte Punkt wird fast immer vergessen. Klärt vor dem Test, wie ihr eingegebene Inhalte nach dem Ende löschen lasst und ob ihr dafür eine Bestätigung bekommt. Ein Testzugang, der stillschweigend ausläuft, hinterlässt Daten beim Anbieter, über die niemand mehr spricht.
Haltet den Rahmen kurz und legt ihn der Prüfstelle vor der Testphase vor, nicht danach. Eine nachträgliche Beschreibung dessen, was bereits passiert ist, erzeugt genau die Nachfragen, die ihr vermeiden wolltet.
Was müsst ihr dokumentieren?
Eine erteilte Freigabe ist kein Dauerzustand. Sie bezieht sich auf einen beschriebenen Einsatz, und dieser Einsatz verändert sich. Neue Funktionen kommen hinzu, der Nutzerkreis wächst, Inhaltsarten ändern sich.
Haltet deshalb vier Angaben fest, kompakt an einer Stelle: worauf sich die Freigabe bezieht, wer sie erteilt hat, wann, und welche Bedingungen daran geknüpft sind. Eine halbe Seite genügt.
Der praktische Nutzen zeigt sich beim nächsten Schritt. Wenn ihr später eine weitere Funktion nutzen wollt, könnt ihr gezielt nachfragen, statt das gesamte Verfahren erneut zu durchlaufen. Ohne Dokumentation beginnt jede Erweiterung bei null, weil niemand mehr weiß, was ursprünglich geprüft wurde.
Setzt zusätzlich einen jährlichen Prüftermin. Nicht als Formalie, sondern weil sich Anbieterbedingungen ändern. Ein Werkzeug, das vor zwei Jahren freigegeben wurde, arbeitet heute möglicherweise mit anderen Subunternehmern oder anderen Voreinstellungen.
Fünf Fehler bei der Einbindung
- Die Prüfung als Formalie ankündigenWer signalisiert, dass die Entscheidung schon gefallen ist, bekommt eine gründlichere Prüfung, nicht eine schnellere.
- Nur die Rechtsabteilung fragenDatenschutz und IT-Sicherheit sind unterschiedliche Perspektiven mit unterschiedlichen Kriterien. Beide gehören an den Tisch.
- Unterlagen stückweise nachreichenJede Nachlieferung startet den Durchlauf neu. Ein vollständiges Paket auf einmal ist schneller als drei schnelle Teillieferungen.
- Den tatsächlichen Einsatz beschönigenWenn im Prüfantrag steht, es würden keine personenbezogenen Daten verarbeitet, und später tauchen Kundenzitate auf, ist die Freigabe hinfällig.
- Ohne benannte Ansprechperson arbeitenEine feste Person auf beiden Seiten verkürzt die Abstimmung mehr als jedes Formular.
In fünf Schritten zur reibungslosen Freigabe
- Vor der SucheKriterien abholenEin Termin von 30 Minuten mit IT und Datenschutz, in dem ihr fragt, welche Punkte für sie Ausschlusskriterien wären. Ergebnis ist eine Liste, keine Diskussion.
- Während der AuswahlKriterien in die AnforderungslisteDie genannten Punkte werden gleichrangig zu den fachlichen Anforderungen aufgenommen und bei jedem Anbieter abgefragt.
- Vor dem TestUnterlagen vollständig einholenAuftragsverarbeitungsvertrag, Angaben zu Serverstandort und Subunternehmern sowie eine schriftliche Aussage zur Trainingsnutzung.
- Zum TestbeginnTestrahmen schriftlich festhaltenWelche Daten im Test verwendet werden und welche ausdrücklich nicht. Das nimmt der Prüfung den größten Teil der Unsicherheit.
- Vor der UnterschriftGemeinsame FreigabeEin kurzer Termin mit allen Beteiligten statt eines Umlaufverfahrens. Offene Punkte werden im Gespräch geklärt, nicht per Nachricht.
Selbstcheck: Wie gut seid ihr vorbereitet?
Setzt Haken bei allem, was auf euch zutrifft.
wir prüfen derzeit Software für unsere Content-Produktion und möchten euch bewusst früh einbinden, nicht erst vor der Unterschrift.
Damit ihr nicht ins Blaue prüfen müsst: Wir würden gern von euch wissen, welche Punkte für euch Ausschlusskriterien sind. Diese nehmen wir gleichrangig zu den fachlichen Anforderungen in unsere Auswahlliste auf.
Von den Anbietern holen wir vorab ein: Auftragsverarbeitungsvertrag, Angaben zu Serverstandort und Subunternehmern sowie eine schriftliche Aussage dazu, ob Inhalte zum Training von Modellen verwendet werden.
Für den Test halten wir schriftlich fest, welche Daten verwendet werden und welche ausdrücklich nicht. Passt ein gemeinsamer Termin von 30 Minuten in den nächsten zwei Wochen?
Was tun, wenn die Antwort Nein lautet?
Eine Ablehnung wird im Marketing häufig als Blockade erlebt. Sie ist meist eine unvollständig beantwortete Frage. Der Unterschied entscheidet darüber, ob ihr weiterkommt oder in eine Grundsatzdiskussion geratet.
Fragt deshalb immer nach der Art der Ablehnung. Ist sie grundsätzlich, also unabhängig von Unterlagen und Einsatzzweck? Oder ist sie bedingt, also auflösbar durch fehlende Nachweise, einen engeren Nutzerkreis oder einen anderen Verarbeitungsort? In der Praxis ist der zweite Fall deutlich häufiger.
Bei einer bedingten Ablehnung braucht ihr genau eine Information: welche Bedingung erfüllt sein muss. Bittet um diese Bedingung schriftlich und in einem Satz. Damit habt ihr eine Aufgabe statt eines Urteils, und die lässt sich an den Anbieter weitergeben.
Bei einer grundsätzlichen Ablehnung ist die Entscheidung gefallen, und das ist wertvoll. Ein frühes Nein spart euch Testphase, Abstimmung und internen Aufwand. Dokumentiert den Grund, damit dieselbe Diskussion in einem Jahr nicht erneut geführt wird, und prüft, ob ein anderer Anbieter denselben Punkt anders löst.
Vermeidet in beiden Fällen den Versuch, die Ablehnung über eine höhere Ebene aufzuheben. Das funktioniert gelegentlich und beschädigt die Zusammenarbeit dauerhaft. Beim nächsten Vorhaben prüft dieselbe Stelle deutlich gründlicher.
Fazit: Früh fragen ist schneller als schnell prüfen
IT und Datenschutz sind keine Hürde am Ende des Prozesses, sondern eine Quelle von Auswahlkriterien am Anfang. Wer sie so behandelt, verliert gelegentlich einen Anbieter früher, gewinnt aber Wochen und trifft die Entscheidung mit den Beteiligten statt gegen sie.
Häufige Fragen
Was, wenn wir gar keine personenbezogenen Daten verarbeiten?
Prüft das genau, bevor ihr es zusichert. In Content-Prozessen tauchen personenbezogene Daten häufiger auf als erwartet, etwa in Interviews, Kundenreferenzen, Autorennamen oder Ansprechpartnern in Fallstudien. Eine falsche Zusicherung ist ein häufiger Grund, warum eine bereits erteilte Freigabe später zurückgezogen wird.
Reicht ein Auftragsverarbeitungsvertrag als Nachweis?
Er ist die Grundlage, aber selten allein ausreichend. Ergänzend werden meist Angaben zu Subunternehmern, Serverstandort und technischen Schutzmaßnahmen erwartet. Fragt bei eurer Datenschutzstelle nach, welche Unterlagen sie regelmäßig anfordert, und holt sie gleich mit ein.
Wie gehen wir mit einem Testzugang um, bevor die Prüfung durch ist?
Mit einem schriftlich festgehaltenen Testrahmen: ausschließlich unkritische Inhalte, keine personenbezogenen Daten, begrenzter Nutzerkreis, festes Enddatum. Damit wird der Test zu einem abgegrenzten Vorgang statt zu einem ungeklärten Dauerzustand.
Wer entscheidet am Ende?
Die fachliche Entscheidung bleibt bei euch, die Freigabe liegt bei den zuständigen Stellen. Genau deshalb lohnt die frühe Einbindung: Sie trennt die Frage, ob ein Werkzeug fachlich passt, von der Frage, ob es eingesetzt werden darf, und beantwortet beide rechtzeitig.
Wer entscheidet, ob personenbezogene Daten betroffen sind?
Die Einordnung nimmt eure Datenschutzstelle vor, die Sachverhaltsbeschreibung kommt von euch. Wichtig ist, dass ihr vollständig beschreibt, was tatsächlich verarbeitet wird, auch die Randfälle wie Interviewzitate oder Ansprechpartner in Fallstudien. Eine unvollständige Beschreibung macht die Freigabe wertlos.
Brauchen wir eine Datenschutz-Folgenabschätzung?
Das hängt vom Risiko der Verarbeitung ab und ist eine Einzelfallbewertung eurer Datenschutzstelle. Fragt ausdrücklich danach, statt es vorauszusetzen oder auszuschließen. Falls eine erforderlich ist, verlängert das euren Zeitplan spürbar, und das solltet ihr vorher wissen.
Was, wenn die IT eine eigene Lösung vorschlägt?
Nehmt den Vorschlag ernst und prüft ihn an eurem Ablauf, nicht an der Funktionsliste. Häufig deckt eine vorhandene Lösung einen Teil ab und einen anderen nicht. Wenn ihr benennen könnt, welcher Schritt eurer Kette damit nicht abbildbar ist, wird aus einer Grundsatzdiskussion eine sachliche Klärung.
Wie lässt sich euer Marketingalltag einfacher machen?
In 30 Minuten schauen wir gemeinsam darauf, wo euch heute unnötige Abstimmungen, manuelle Aufgaben, Toolwechsel oder wiederkehrende Content-Arbeit Zeit kosten.
Du bekommst eine konkrete Einordnung, welche Aufgaben ihr vereinfachen, automatisieren oder besser organisieren könnt und wo KI und Tools tatsächlich helfen, statt zusätzliche Komplexität zu schaffen.
Alles an eurem tatsächlichen Marketingalltag.
30 Minuten, um deinen Marketingalltag zu vereinfachen Kostenfrei. Du nimmst konkrete Ansatzpunkte mit, die ihr intern direkt weiterverwenden könnt.
Dennis Gumprich
Dennis begleitet Marketing- und Kommunikationsteams bei der Frage, wie generative KI in bestehende Content-Prozesse passt, ohne Qualität, Markensprache und Freigaben zu untergraben. Schwerpunkte: Content Operations, AI Governance und Toolauswahl in Mittelstand und Konzern.
Transparenzhinweis: Dennis arbeitet für contentbird, einen Anbieter von KI-gestützter Content-Software. Produkterwähnungen sind im Beitrag gekennzeichnet. Mehr über Dennis · LinkedIn
Weiterlesen
Quellen
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Artikel 28, zum Auftragsverarbeitungsvertrag.
- Verordnung (EU) 2016/679, Artikel 30, zum Verzeichnis von Verarbeitungstätigkeiten.
- Verordnung (EU) 2016/679, Kapitel V, zur Übermittlung personenbezogener Daten an Drittländer.
Entstehung dieses Beitrags
Dieser Beitrag ist unter Einsatz von KI entstanden. Struktur, Recherche und Formulierungsentwürfe wurden KI-gestützt erarbeitet. Fachliche Einordnung, Auswahl der Quellen, Prüfung der Aussagen und die finale Fassung liegen bei Dennis Gumprich. Die genannten Zeitangaben sind ausdrücklich als Arbeitsmodelle gekennzeichnet und keine erhobenen Messwerte.
Rechtlicher Hinweis
Dieser Beitrag ersetzt keine Rechts- oder Datenschutzberatung. Für die Bewertung eures konkreten Falls sind eure Datenschutzbeauftragten und eure Rechtsabteilung zuständig.


