Das Marketing hat drei Wochen lang ein KI-Tool für Blogartikel und Social-Media-Posts getestet. Die Ergebnisse überzeugen, das Budget ist freigegeben. Dann fragt der Datenschutzbeauftragte nach dem Auftragsverarbeitungsvertrag, nach der Liste der Unterauftragsverarbeiter und danach, wo die Eingaben eigentlich verarbeitet werden.
Die Antwort des Anbieters ist ein Satz auf seiner Website: DSGVO-konform. Der Pilot steht still, bis jemand die eigentlichen Fragen beantwortet hat. Das dauert sechs Wochen, und in dieser Zeit wechselt die Hälfte des Teams zurück zu den privaten Konten, mit denen alles angefangen hat.
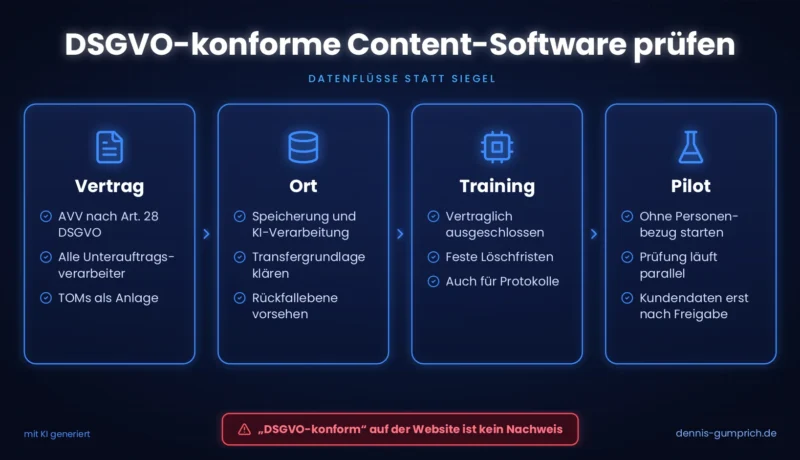
Keine Software ist von sich aus DSGVO-konform. Konform ist ihr Einsatz, und dafür bleibt ihr als Verantwortliche zuständig. Prüft vor jedem Pilot fünf Punkte: einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO, die vollständige Liste der Unterauftragsverarbeiter einschließlich KI-Modellanbieter, den Ort von Speicherung und KI-Verarbeitung samt Transfergrundlage, den vertraglichen Ausschluss des Trainings mit euren Daten und klare Löschfristen. Ein deutscher Firmensitz ersetzt keinen dieser Punkte.
Welche Content-Marketing-Software ist DSGVO-konform?
Jede, die euch die Nachweise liefert, mit denen ihr euren Einsatz rechtfertigen könnt, und keine allein durch ein Siegel auf der Website. Die DSGVO legt die Verantwortung bei euch: Nach Art. 28 Abs. 1 DSGVO dürft ihr nur Auftragsverarbeiter einsetzen, die hinreichende Garantien für geeignete technische und organisatorische Maßnahmen bieten. Die Frage lautet deshalb nicht, ob ein Tool konform ist, sondern ob ihr belegen könnt, dass euer Einsatz es ist.
In der Praxis steht die Antwort in Verträgen und Anlagen, nicht auf der Produktseite. Ein Anbieter, der auf Nachfrage einen unterschriftsreifen Auftragsverarbeitungsvertrag, eine aktuelle Liste seiner Unterauftragsverarbeiter und eine Beschreibung seiner Datenflüsse schickt, macht euch die Prüfung leicht. Einer, der mit Marketingformulierungen antwortet, verlängert sie um Wochen.
Der Aufwand lohnt sich nicht nur aus Haftungsgründen. In der Bitkom-Studie „Marketing im digitalen Wandel“ von 2026 sehen 64 Prozent der befragten Unternehmen Datenschutz als Beitrag zur Stärkung des Markenvertrauens, 63 Prozent zugleich als Einschränkung bei Personalisierung und Targeting. Befragt wurden 180 Unternehmen der Digitalbranche, die Ergebnisse sind nicht repräsentativ. Für euch heißt das: Eine sauber dokumentierte Prüfung ist im Budgetgespräch auch ein Argument für Vertrauen und nicht nur ein Kostenpunkt, selbst wenn sie einzelne Personalisierungsideen begrenzt.
Welche personenbezogenen Daten verarbeitet Content-Marketing-Software?
Mehr, als die meisten Teams annehmen. Neben den Nutzerkonten eures Teams sind es Kommentare und Freigabeverläufe, Namen und Zitate in Fallstudien, Kontaktdaten in Briefings, Nachrichten aus Social-Media-Postfächern und Daten aus angebundenen Analyse- und Newsletter-Werkzeugen. Wer diese Liste vor der Prüfung aufstellt, verkürzt das Gespräch mit dem Datenschutz erheblich.
| Datenart | Beispiel | Worauf es ankommt |
|---|---|---|
| Nutzerkonten und Protokolle | Name, E-Mail, Rolle, Aktivitäten im Tool | Rechtekonzept, Aufbewahrungsdauer der Protokolle |
| Inhalte mit Personenbezug | Kundenzitat, Interview, Ansprechperson in einer Fallstudie | Einwilligung der Person, Löschung nach Ende der Nutzung |
| Eingaben in die KI | Briefing mit Kundennamen, eingefügte E-Mail, Gesprächsnotiz | Wohin die Eingabe geht, ob sie gespeichert und ob sie zum Training genutzt wird |
| Social-Media-Postfach | Nachrichten und Kommentare von Nutzerinnen und Nutzern | Zugriffsrechte im Team, Löschfristen |
| Performance- und Tracking-Daten | Klicks, Öffnungen, Website-Besuche | Einwilligung nach § 25 TDDDG, sobald Informationen auf Endgeräten gespeichert oder ausgelesen werden |
Inhalte ohne Personenbezug, also reine Fachtexte, Produktbeschreibungen und Themenpläne, fallen nicht unter die DSGVO. Für sie stellen sich Fragen der Vertraulichkeit und des Urheberrechts, nicht des Datenschutzes. Diese Trennung ist wichtig, weil sie zeigt, wie viel Content-Arbeit ohne aufwendige Prüfung möglich ist.
Worauf solltet ihr bei Content-Marketing-Software in Bezug auf Datenschutz achten?
Auf acht Punkte, die ihr dem Anbieter vor dem Pilot schriftlich stellt. Die ersten fünf entscheiden, ob ein Einsatz überhaupt möglich ist. Die letzten drei entscheiden, wie aufwendig er im Alltag wird. Wer die Fragen an alle Anbieter einer Shortlist gleichzeitig schickt, bekommt nebenbei einen verlässlichen Eindruck davon, wie gut der jeweilige Support arbeitet.
| Prüfpunkt | Frage an den Anbieter | Woran ihr eine gute Antwort erkennt |
|---|---|---|
| 1. Auftragsverarbeitung | Gibt es einen Vertrag nach Art. 28 DSGVO? | Unterschriftsreif, mit technischen und organisatorischen Maßnahmen als Anlage |
| 2. Unterauftragsverarbeiter | Wer verarbeitet unsere Daten noch, wo und wofür? | Vollständige Liste mit Sitz und Zweck, KI-Modellanbieter ausdrücklich genannt, Information vor Änderungen |
| 3. Ort | Wo werden Daten gespeichert, und wo verarbeitet die KI sie? | Beide Orte getrennt benannt, EU-Verarbeitung vertraglich zugesichert, wenn sie beworben wird |
| 4. Transfer | Auf welcher Grundlage gehen Daten in ein Drittland? | Angemessenheitsbeschluss oder Standardvertragsklauseln, dazu Unterlagen für eure Bewertung |
| 5. Training | Werden unsere Eingaben und Ergebnisse zum Training genutzt? | Vertraglich ausgeschlossen, nicht nur in einer FAQ erwähnt |
| 6. Löschung | Wie lange werden Eingaben, Ausgaben und Protokolle aufbewahrt? | Feste Fristen, auch für Sicherheits- und Missbrauchsprotokolle |
| 7. Zugriff | Wie sind Rollen, Anmeldung und Protokollierung geregelt? | Abgestufte Rechte, Single Sign-on, nachvollziehbares Protokoll |
| 8. Ausspielung | Welche Tracking-Technik bringt das Tool in Website oder Newsletter? | Dokumentiert, abschaltbar und mit eurem Einwilligungsmanagement kombinierbar |
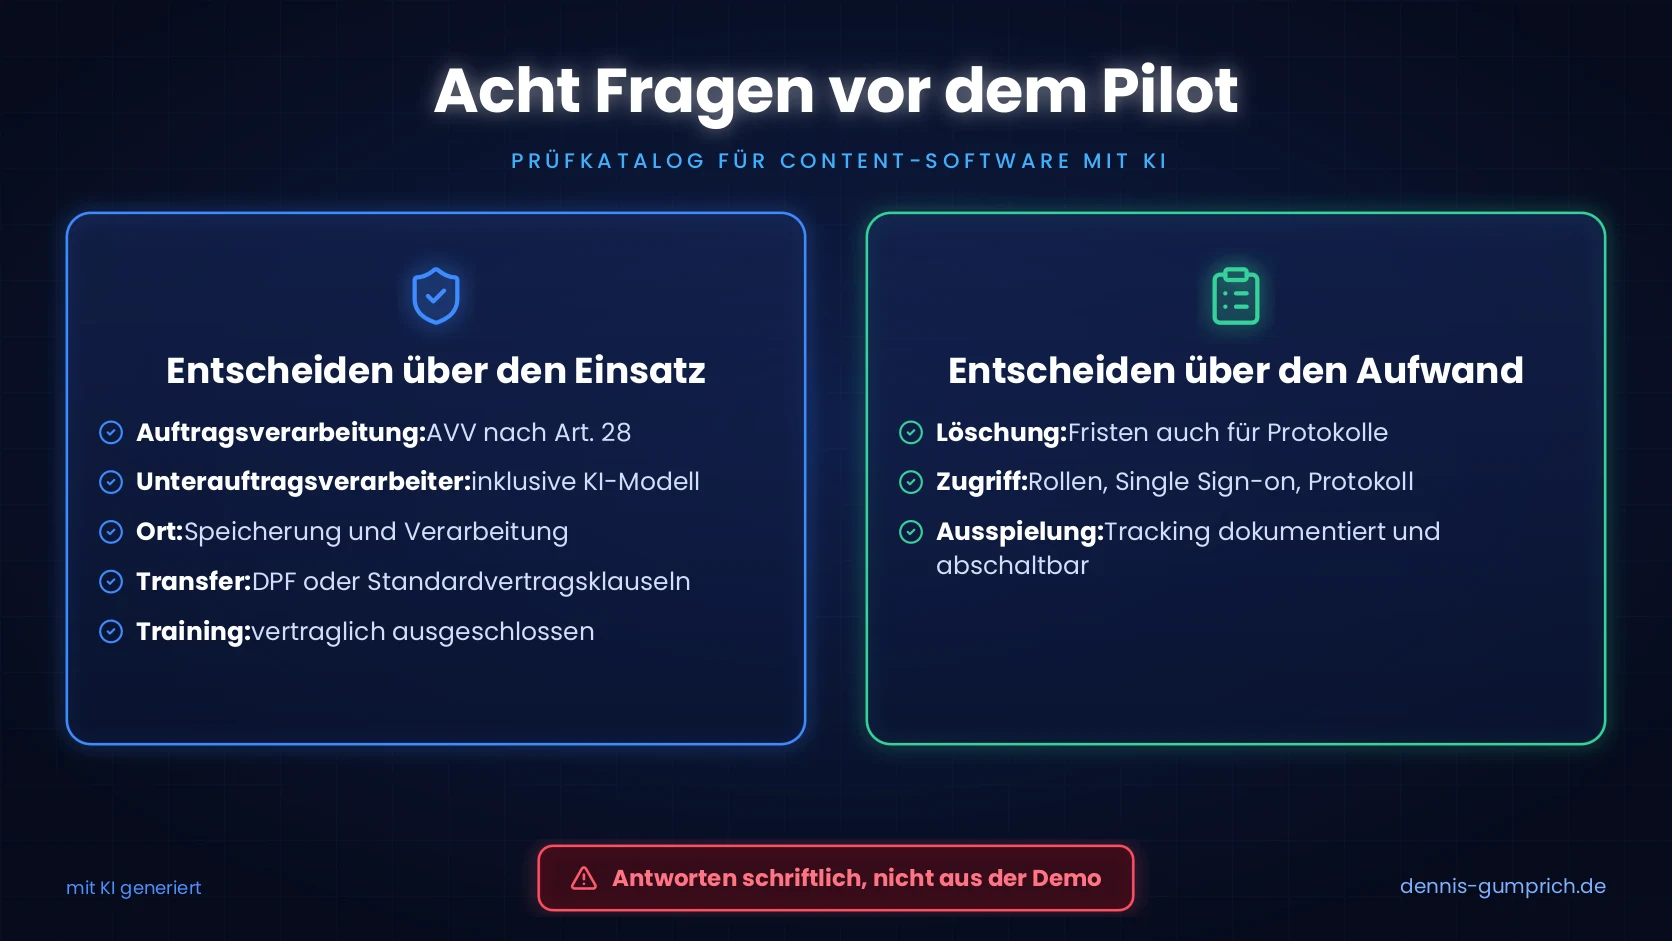
Punkt 2 ist der häufigste Grund für Verzögerungen. Nach Art. 28 Abs. 2 DSGVO darf ein Auftragsverarbeiter weitere Auftragsverarbeiter nur mit eurer vorherigen Genehmigung einsetzen. Bei einer allgemeinen Genehmigung muss er euch über geplante Änderungen informieren, damit ihr widersprechen könnt. Bei KI-Tools ändert sich diese Liste häufiger als bei klassischer Software, weil Modellanbieter gewechselt oder ergänzt werden.
Was ändert sich, wenn ein KI-Modell im Spiel ist?
Es kommt ein weiterer Beteiligter hinzu, der in der Produktwerbung meist unsichtbar bleibt. Viele Content-Tools entwickeln keine eigenen Sprachmodelle, sondern binden Modelle großer Anbieter an. Damit gibt es zwei Orte, die ihr kennen müsst: wo Inhalte gespeichert werden und wo das Modell sie verarbeitet. Beides kann auseinanderfallen, und die Bedingungen hängen am Tarif und an der Konfiguration, nicht am Modellnamen.
OpenAI ist dafür ein gutes Beispiel. Das Unternehmen gibt an, Daten aus seinen Geschäftstarifen und aus der API standardmäßig nicht zum Training zu nutzen. Eine Speicherung in Europa bietet es dagegen nur für bestimmte Produkte an, etwa für berechtigte Enterprise- und API-Kunden. Ein Tool, das ein Modell über einen solchen Vertrag mit EU-Konfiguration nutzt, ist datenschutzrechtlich etwas anderes als eines, das dasselbe Modell mit Standardeinstellungen anbindet. Fragt deshalb nicht nur, welches Modell ein Tool nutzt, sondern über welchen Vertrag und mit welcher Einstellung.
Diesen zweiten Beteiligten nimmt auch das Generative AI Profile des NIST (NIST AI 600-1) in den Blick, ein freiwilliger Rahmen aus den USA. Es empfiehlt, die Due Diligence beim Einkauf um Datenschutz, Sicherheit und geistiges Eigentum zu erweitern, ausdrücklich auch dann, wenn KI nur als Bestandteil einer anderen Lösung eingebettet ist. Für euch heißt das: Fragt bei jedem Content-Tool mit KI-Funktion nach dem angebundenen Modellanbieter, auch wenn KI im Angebot nur als Nebenfunktion erscheint.
Die Datenschutzkonferenz hat im Mai 2024 eine Orientierungshilfe mit Kriterien für die Auswahl und den Einsatz von KI-Anwendungen veröffentlicht, mit Schwerpunkt auf großen Sprachmodellen. Sie empfiehlt unter anderem, zu prüfen, ob ein System rechtskonform trainiert wurde, und die Entscheidungen zu Auswahl und Einsatz zu dokumentieren. Für Marketingteams ist sie ein brauchbarer Leitfaden, um die Fragen der eigenen Datenschutzabteilung vorwegzunehmen.
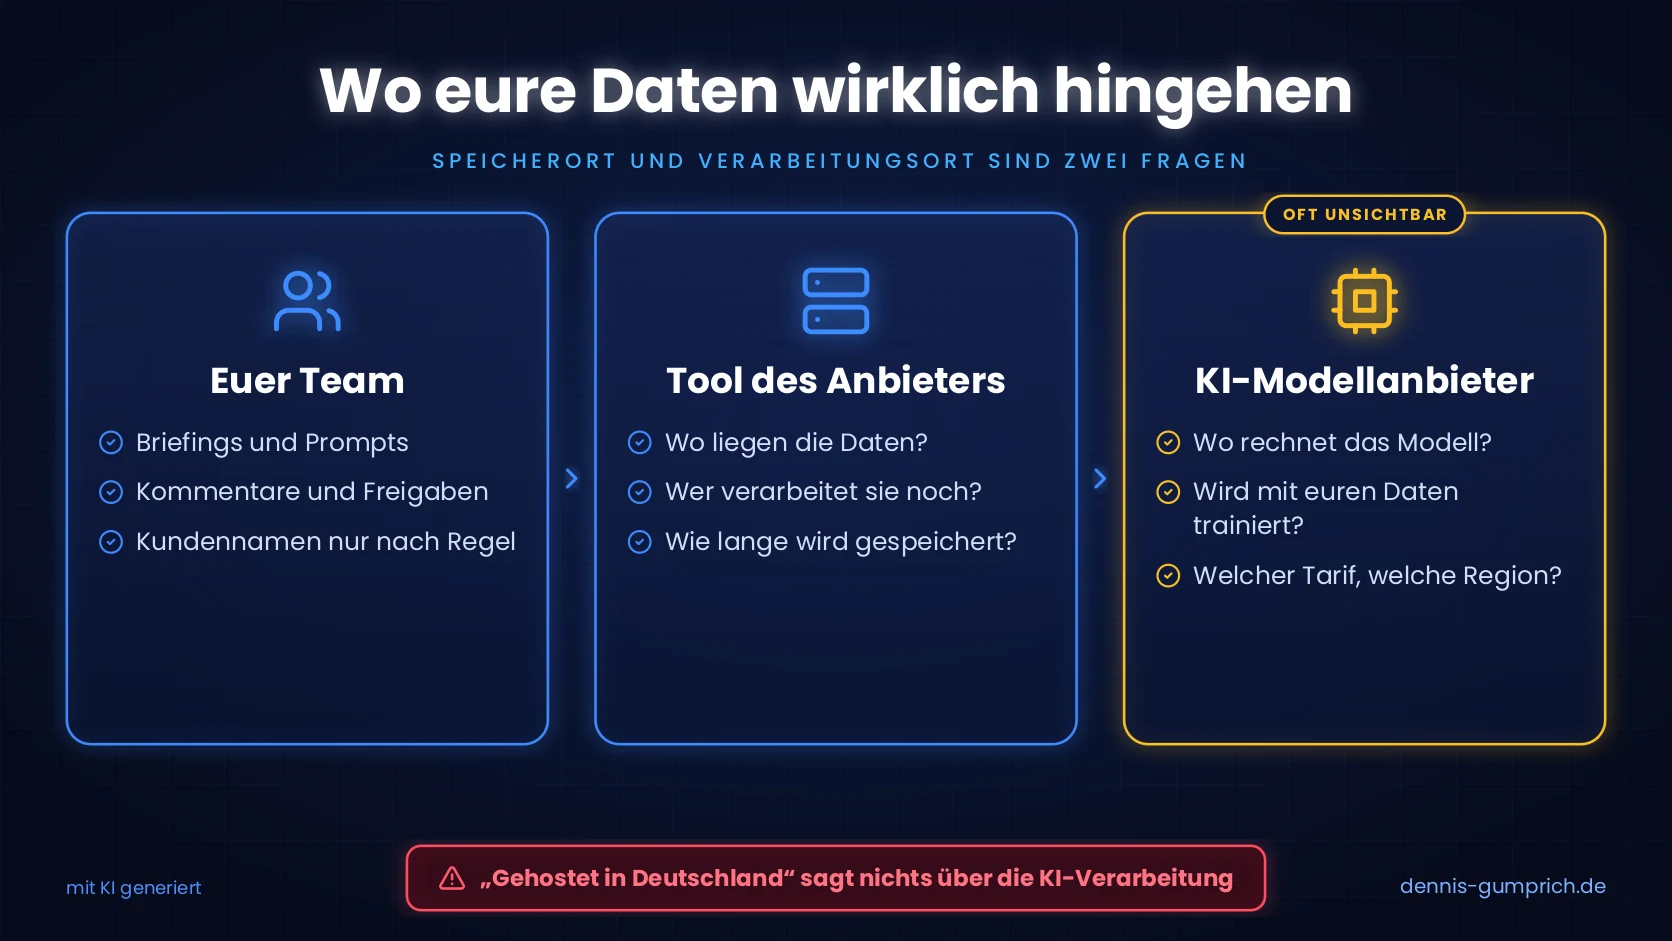
Der größte Hebel liegt bei euch selbst: Wenn Briefings und Prompts keine personenbezogenen Daten enthalten, schrumpft ein großer Teil der Prüfung. Eine kurze Regel im Team, keine Kundennamen, keine eingefügten E-Mails, keine Gesprächsnotizen ohne Freigabe, wirkt oft schneller als jede Vertragsverhandlung. Wie ihr die KI stattdessen mit unkritischem Kontext versorgt, steht in Wissensbasis aufbauen.
Wie belastbar ist der Datentransfer in die USA?
Derzeit tragfähig, aber nicht dauerhaft gesichert. Das EU-US Data Privacy Framework gilt. Das Gericht der Europäischen Union hat am 3. September 2025 eine Klage dagegen abgewiesen, gegen dieses Urteil ist ein Rechtsmittel beim Europäischen Gerichtshof anhängig. Die beiden Vorgänger Safe Harbor und Privacy Shield hat der Gerichtshof gekippt. Wer US-Anbieter oder US-Modelle einsetzt, sollte deshalb eine Rückfallebene vertraglich vorsehen.
Konkret heißt das: Achtet darauf, dass der Vertrag neben der Zertifizierung unter dem Data Privacy Framework auch Standardvertragsklauseln enthält oder kurzfristig darauf umstellen kann. Klärt außerdem, wie schnell ihr notfalls auf eine Verarbeitung in der EU wechseln könnt und was das kostet. Diese Frage gehört in die Auswahl, nicht in die Krise.
Welche KI-Tools für Content-Marketing eignen sich für deutsche Unternehmen?
Die, deren Datenflüsse ihr mit den acht Fragen oben klären könnt und die zu eurem Engpass passen. Sinnvoll ist eine Einordnung nach Kategorie, weil jede Kategorie andere Datenschutzfragen aufwirft. Ein allgemeiner Assistent verarbeitet alles, was jemand hineinkopiert. Eine Content-Plattform verarbeitet zusätzlich Rollen, Kommentare und Freigaben und ist oft mit Kanälen verbunden.
| Kategorie | Typische Vertreter | Welche Datenschutzfrage zuerst? |
|---|---|---|
| Allgemeine KI-Assistenten | ChatGPT Business und Enterprise, Microsoft 365 Copilot, Langdock | Welcher Tarif, welche Datenregion, und wer darf was hineinkopieren? |
| Schreib- und Übersetzungs-KI | Jasper, neuroflash, DeepL Write | Speicherung der Eingaben, Trainingsnutzung, Verwaltung von Teamkonten |
| SEO-Tools mit KI-Funktionen | Semrush, SE Ranking, Surfer | Meist wenig Personenbezug, Schwerpunkt auf Kontodaten und Tracking |
| Content-Plattformen mit KI | contentbird*, Scompler, StoryChief, CoSchedule | Rollen, Kommentare, Freigaben, angebundene Kanäle und Modellanbieter |
Der Fall Copilot verdient einen eigenen Blick, weil er in vielen Unternehmen bereits von IT und Datenschutz freigegeben ist. Was das für Marketingteams bedeutet und wo die Grenze liegt, steht in Copilot ist freigegeben. Reicht das fürs Marketing?
Gibt es eine deutsche Alternative zu Jasper und anderen internationalen KI-Content-Tools?
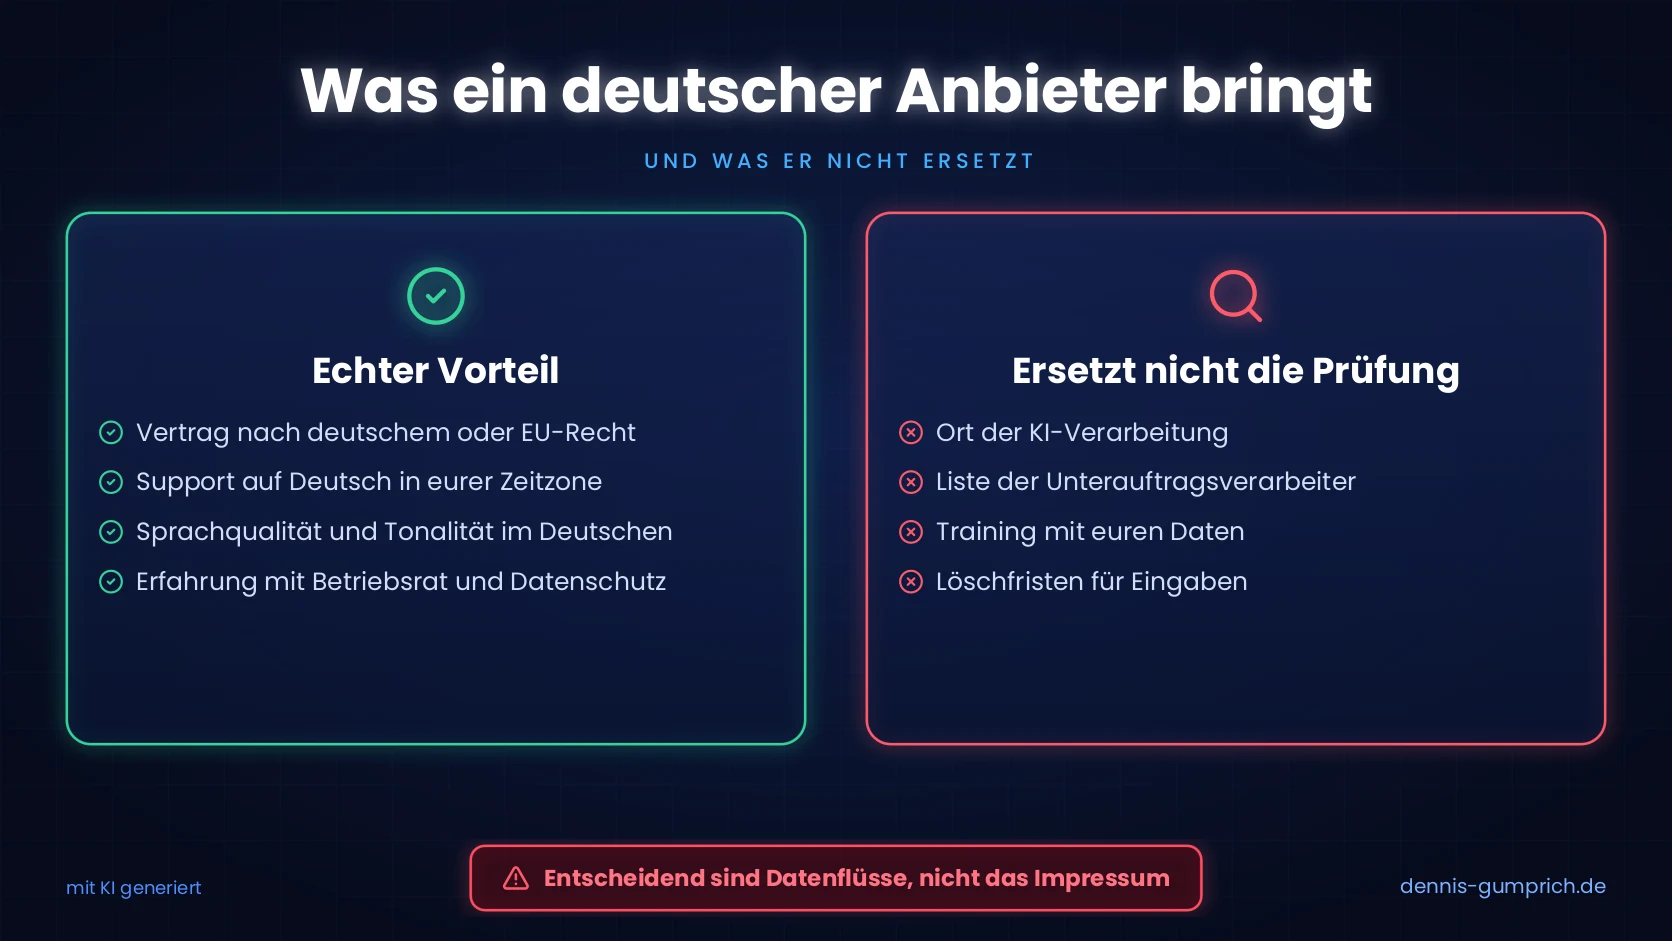
Ja, mehrere: etwa neuroflash und DeepL Write für Texte oder Content-Plattformen wie contentbird* und Scompler für den gesamten Content-Prozess. Ein deutscher Anbieter ist aber nicht automatisch die datenschutzfreundlichere Wahl. Viele deutsche Tools nutzen dieselben Sprachmodelle wie ihre US-Wettbewerber. Entscheidend sind die Datenflüsse, nicht die Adresse im Impressum.
Vertrag nach deutschem oder europäischem Recht, Ansprechpersonen und Support auf Deutsch in eurer Zeitzone, Sprachqualität und Tonalität im Deutschen, Erfahrung mit Betriebsrat, Datenschutzabteilungen und Branchenregeln.
Ort der KI-Verarbeitung, Liste der Unterauftragsverarbeiter, Nutzung eurer Daten zum Training, Löschfristen für Eingaben und Protokolle.
Wer Jasper ersetzen will, sollte vorher klären, was eigentlich ersetzt werden soll. Geht es um bessere Texte auf Deutsch, reicht oft ein anderes Schreibwerkzeug. Geht es darum, dass Texte im Team geplant, geprüft und freigegeben werden, ist eine Schreib-KI das falsche Vergleichsobjekt. Diese Abwägung beschreibt Einzeltools oder Plattform: wann sich der Wechsel rechnet.
Warum ist deutschsprachiger Support ein Auswahlkriterium?
Weil Einführungen an offenen Fragen scheitern, nicht an fehlenden Funktionen. Datenschutz, Betriebsrat, IT und Fachabteilung stellen ihre Fragen auf Deutsch, oft mit juristischer Präzision, und brauchen Antworten innerhalb weniger Tage. Ein Support, der in eurer Sprache und Zeitzone antwortet, Vertrags- und Sicherheitsunterlagen auf Deutsch liefert und das Onboarding begleitet, verkürzt die interne Freigabe spürbar.
Testet das, statt es zu glauben: Stellt im Pilot eine echte Datenschutzfrage und eine Bedienfrage über den regulären Supportweg, nicht über euren Vertriebskontakt, und messt die Antwortzeit. Zugesagte Reaktionszeiten gehören in den Vertrag. Wie ihr IT und Datenschutz von Anfang an einbindet, statt sie am Ende um eine Unterschrift zu bitten, steht in IT und Datenschutz früh einbinden.
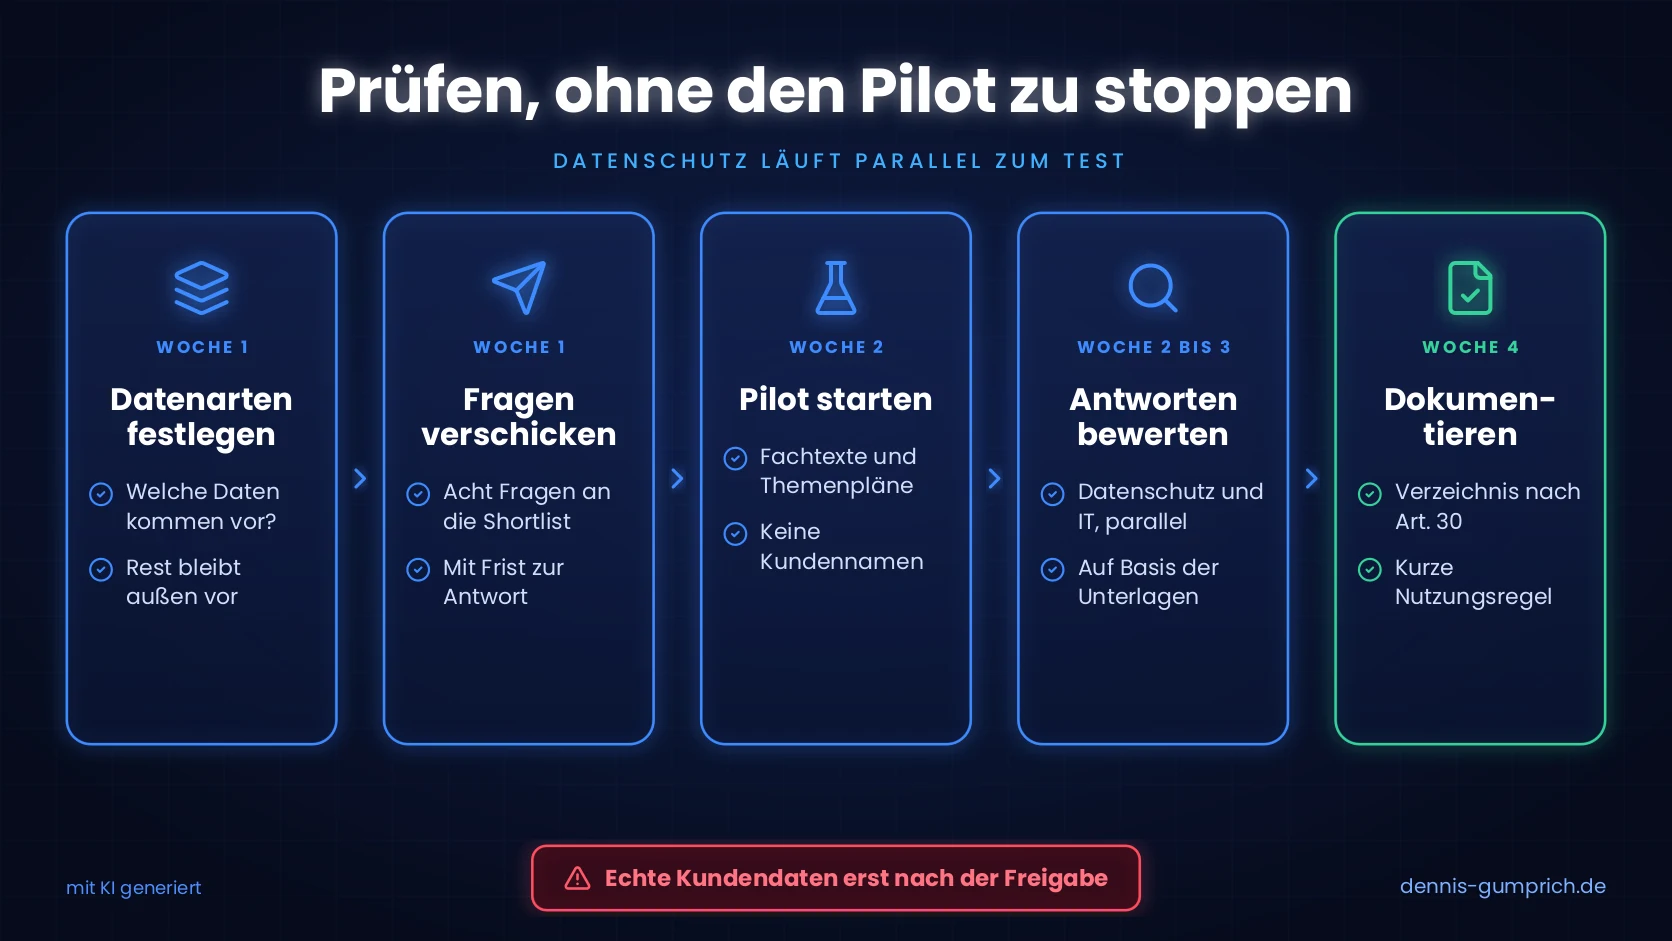
Wie prüft ihr ein Tool, ohne dass der Pilot wochenlang wartet?
Indem die Datenschutzprüfung vor dem Pilot beginnt und parallel zu ihm läuft. Der Pilot startet mit Inhalten ohne Personenbezug, die Prüfung arbeitet mit den schriftlichen Antworten der Anbieter, und echte Kundendaten kommen erst nach der Freigabe ins Tool. So verliert ihr keine Woche, und die Prüfung beruht auf Unterlagen statt auf Eindrücken aus der Demo.
- Woche 1Datenarten festlegenKlärt, welche der fünf Datenarten aus der Tabelle oben im geplanten Einsatz vorkommen. Alles andere ist für die Prüfung nicht relevant.
- Woche 1Fragenkatalog verschickenDie acht Fragen gehen schriftlich an alle Anbieter der Shortlist, mit einer Frist für die Antwort.
- Woche 2Pilot ohne Personenbezug startenGetestet wird mit Fachtexten, Themenplänen und Produktinhalten. Kundennamen, Zitate und E-Mails bleiben draußen.
- Woche 2 bis 3Antworten bewertenDatenschutz und IT prüfen die Unterlagen parallel zum Pilot, nicht danach.
- Woche 4Dokumentieren und regelnEintrag im Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO, Prüfung, ob eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO nötig ist, und eine kurze Nutzungsregel fürs Team.
Fünf Fehler bei der Datenschutzprüfung von Content-Software
- Dem Siegel vertrauen„DSGVO-konform“ auf der Website ist eine Aussage des Anbieters, kein Nachweis. Verlangt die Unterlagen, auf die sich die Aussage stützt.
- Nur den Anbieter prüfen, nicht das Modell dahinterDer KI-Modellanbieter ist meist ein Unterauftragsverarbeiter. Fehlt er in der Liste, fehlt der wichtigste Teil der Prüfung.
- Speicherort und Verarbeitungsort verwechseln„Gehostet in Deutschland“ kann bedeuten, dass die Daten dort liegen, während die KI sie anderswo verarbeitet. Fragt nach beiden Orten.
- Den Pilot mit echten Kundendaten startenDamit macht ihr die Prüfung zur Voraussetzung für den ersten Testtag. Ohne Personenbezug könnt ihr sofort beginnen.
- Private Konten duldenSolange die freigegebene Lösung fehlt, wandern Arbeitsinhalte in private KI-Konten. Was das kostet, zeigt Schatten-IT im Marketing.
Zur Einordnung von contentbird: Ich arbeite für contentbird, das in diesem Beitrag als Content-Plattform genannt ist. Für contentbird gelten dieselben acht Fragen wie für jeden anderen Anbieter, und die Antworten gehören genauso schriftlich in eure Prüfung.
Fazit: Datenschutz entscheidet sich an Datenflüssen, nicht an Siegeln
Die Frage, welche Content-Marketing-Software DSGVO-konform ist, lässt sich nicht mit einer Anbieterliste beantworten, sondern mit einem Fragenkatalog. Wer weiß, welche Daten im Einsatz vorkommen, wo sie gespeichert und verarbeitet werden, wer sie außer dem Anbieter sieht und ob sie zum Training genutzt werden, kann jedes Tool in wenigen Wochen bewerten. Ein deutscher Firmensitz und deutschsprachiger Support erleichtern diese Prüfung, ersetzen sie aber nicht. Wie die Datenschutzfrage in die gesamte Toolauswahl passt, beschreibt Wie finde ich die passende KI Content Marketing Software?
Häufige Fragen
Muss der Server einer Content-Software in Deutschland stehen?
Nein. Die DSGVO verlangt keinen Serverstandort in Deutschland. Speicherung und Verarbeitung in der EU oder im EWR sind ohne zusätzliche Transfergrundlage möglich. Für Drittländer braucht es einen Angemessenheitsbeschluss oder geeignete Garantien wie Standardvertragsklauseln. Manche Unternehmen legen sich intern strenger fest, das ist eine eigene Entscheidung und keine gesetzliche Pflicht.
Brauchen wir für jedes KI-Tool einen Auftragsverarbeitungsvertrag?
Immer dann, wenn der Anbieter in eurem Auftrag personenbezogene Daten verarbeitet. Das ist bei fast jedem Tool mit Nutzerkonten der Fall, spätestens aber, sobald Namen, E-Mails oder Kommentare im Tool landen.
Dürfen Mitarbeitende private KI-Konten für Arbeitsinhalte nutzen?
Das ist riskant. Für private Konten gelten die Bedingungen für Privatnutzer statt eines Geschäftsvertrags mit Auftragsverarbeitung. Regelt die Nutzung ausdrücklich und bietet eine freigegebene Alternative an, sonst bleibt das Verbot wirkungslos.
Brauchen wir eine Datenschutz-Folgenabschätzung?
Nicht automatisch. Nach Art. 35 DSGVO ist sie nötig, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die betroffenen Personen birgt. Für Content-Arbeit ohne sensible Daten ist das selten der Fall. Die Prüfung und ihr Ergebnis solltet ihr trotzdem dokumentieren.
Was gilt zusätzlich durch die KI-Verordnung?
Die KI-Verordnung regelt andere Fragen als die DSGVO, etwa Transparenz bei KI-generierten Inhalten. Was davon für Marketing-Texte gilt und wie ihr zu einer belastbaren Praxis kommt, steht in KI-Kennzeichnung: wie ihr zu einer belastbaren Praxis kommt.
Wo verliert euer Content-Prozess heute Zeit?
In 30 Minuten schauen wir gemeinsam darauf, wo euch heute unnötige Abstimmungen, manuelle Aufgaben, Toolwechsel oder wiederkehrende Content-Arbeit Zeit kosten.
Du bekommst eine konkrete Einordnung, welche Aufgaben ihr vereinfachen, automatisieren oder besser organisieren könnt und wo KI und Tools tatsächlich helfen, statt zusätzliche Komplexität zu schaffen.
Content-Prozess in 30 Minuten analysieren Kostenfrei. Du nimmst konkrete Ansatzpunkte mit, die ihr intern direkt weiterverwenden könnt.
Dennis Gumprich
Dennis begleitet Marketing- und Kommunikationsteams bei der Frage, wie generative KI in bestehende Content-Prozesse passt, ohne Qualität, Markensprache und Freigaben zu untergraben. Schwerpunkte: Content Operations, AI Governance und Toolauswahl in Mittelstand und Konzern.
Transparenzhinweis: Dennis arbeitet für contentbird, einen Anbieter von KI-gestützter Content-Software. Produkterwähnungen sind im Beitrag gekennzeichnet. Mehr über Dennis · LinkedIn
Weiterlesen
Quellen
- Verordnung (EU) 2016/679 (DSGVO), insbesondere Art. 28, Art. 30, Art. 35 und Art. 44 ff.
- § 25 Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG).
- Datenschutzkonferenz: Orientierungshilfe „Künstliche Intelligenz und Datenschutz“, Version 1.0, 6. Mai 2024.
- Gericht der Europäischen Union, Urteil vom 3. September 2025, Rechtssache T-553/23 (Latombe gegen Kommission); Rechtsmittel beim Gerichtshof, Rechtssache C-703/25 P.
- OpenAI: Business data privacy, security, and compliance (openai.com/business-data) sowie Introducing data residency in Europe, aktualisiert am 16. Januar 2026. Abgerufen am 30. Oktober 2026.
- Bitkom: Marketing im digitalen Wandel: Zwischen Effizienz, Automatisierung & Wettbewerb. Lagebild der Marketingpraxis in deutschen Unternehmen 2026, Studie 2026, DOI 10.64022/2026-marketing, Online-Befragung von 180 Unternehmen der Digitalbranche aus dem Bitkom-Netzwerk von KW 44 bis KW 50 2025: 64 Prozent sehen Datenschutz als Beitrag zur Stärkung des Markenvertrauens, 63 Prozent als Einschränkung bei Personalisierung und Targeting; 54 Prozent nennen Datenschutz und Regulatorik als externe Herausforderung. Nicht repräsentativ. Abgerufen am 31. Oktober 2026.
- National Institute of Standards and Technology (NIST): Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile (NIST AI 600-1), Veröffentlichung vom 26. Juli 2024, Chloe Autio, Reva Schwartz, Jesse Dunietz u. a., Begleitdokument zum freiwilligen AI RMF 1.0 vom Januar 2023: GV-6.1-009 erweitert die Due Diligence bei der Beschaffung um geistiges Eigentum, Datenschutz und Sicherheit, ausdrücklich auch für Lösungen mit eingebetteter KI; GV-1.4-002 und GV-3.2-003 sehen transparente Richtlinien zur zulässigen Nutzung vor. Freiwilliger Rahmen aus den USA ohne Rechtsverbindlichkeit in der EU. Abgerufen am 31. Oktober 2026.
Entstehung dieses Beitrags
Dieser Beitrag ist unter Einsatz von KI entstanden. Struktur, Recherche und Formulierungsentwürfe wurden KI-gestützt erarbeitet. Fachliche Einordnung, Prüfung der Aussagen und die finale Fassung liegen bei Dennis Gumprich.
Stand und Belastbarkeit
Rechtsstand 30. Oktober 2026. Belegt sind außerdem die Bitkom-Werte zu Datenschutz und Markenvertrauen (nicht repräsentative Befragung von 180 Unternehmen der Digitalbranche) und die Empfehlung, die Due Diligence bei der Beschaffung auch für eingebettete KI um Datenschutz, Sicherheit und geistiges Eigentum zu erweitern (NIST AI 600-1, freiwilliger Rahmen aus den USA), beide ergänzt am 31. Oktober 2026. Der Prüfkatalog und der Zeitplan sind Arbeitsmodelle aus der Beratungspraxis, keine erhobenen Messwerte. Angaben zu Anbietern geben deren eigene Darstellung wieder und können sich ändern.
Rechtlicher Hinweis
Dieser Beitrag ersetzt keine Rechtsberatung. Ob euer konkreter Einsatz zulässig ist, klärt eure Datenschutzbeauftragte oder euer Datenschutzbeauftragter.